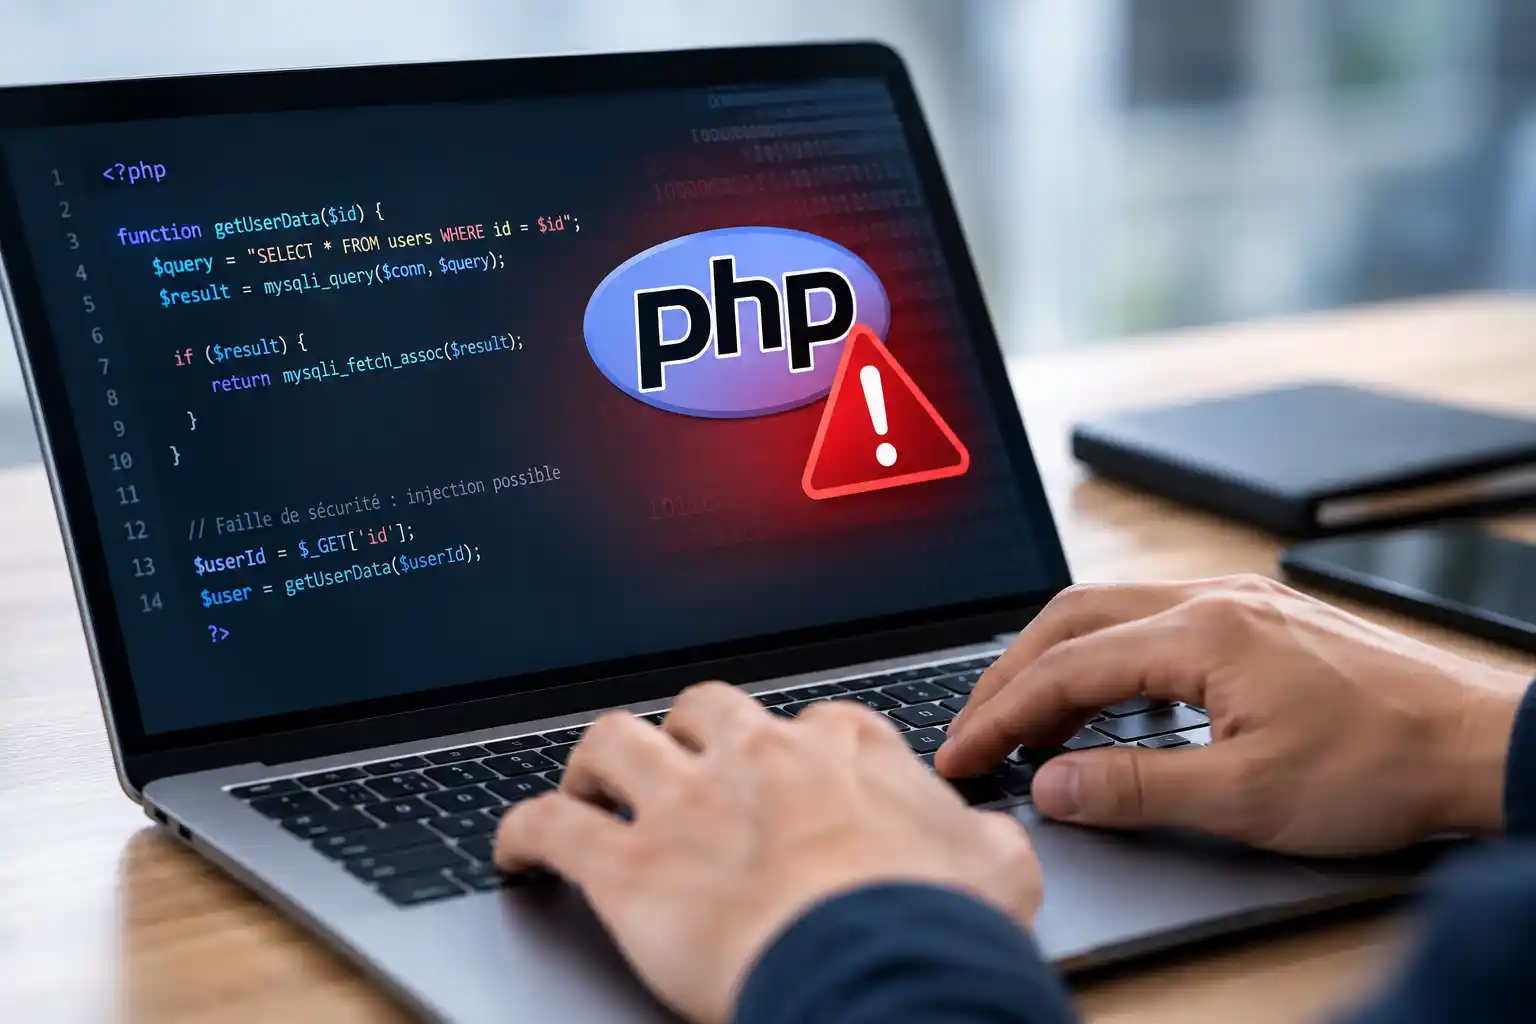
Mercredi 21 octobre 2026, en plein après-midi, les sites des préfectures, de Météo France et de plusieurs banques françaises sont devenus inaccessibles. Au Québec, des organismes publics ont fait de même. Pas de panne géante, pas de cyberattaque mondiale : la cause est une faille PHP de sécurité , le langage qui fait tourner environ 70 % des sites web, dont WordPress.
Si vous avez un site vitrine ou une boutique en ligne, vous êtes probablement concerné. Voici ce qui s’est passé, en clair, et surtout ce que vous devez vérifier dès maintenant.
Sommaire
Que s’est-il passé le 21 octobre 2026 ?
L’équipe de PHP a corrigé en urgence deux failles critiques, notées 9,2 sur 10. Elles portent les références CVE-2026-109618 et CVE-2026-109619, et ont été surnommées « PHP2Shell ». Concrètement, elles permettent à un pirate de prendre le contrôle d’un serveur web à distance, sans mot de passe.
| Date | Ce qui se passe |
|---|---|
| Fin août 2026 | Les failles sont découvertes, mais gardées secrètes le temps de préparer un correctif. |
| 20 octobre | Une fuite précipite les choses. L’équipe PHP annonce un correctif pour le lendemain. |
| 21 octobre, matin | Selon la société de sécurité Sansec, les premières attaques sont déjà repérées. |
| 21 octobre, 16 h (Paris) | Le correctif est publié. De nombreux sites sont mis hors ligne par précaution. |
Ce qui rend l’affaire inhabituelle, c’est que les pirates ont eu une longueur d’avance : des attaques ont commencé avant même que la mise à jour soit disponible.
Pourquoi tant de sites ont-ils disparu ?
La plupart des sites n’ont pas « planté » : ils ont été coupés volontairement. Le CERT-EU, le service de cybersécurité des institutions européennes, a recommandé d’appliquer le correctif dès sa sortie. Pour les sites impossibles à mettre à jour immédiatement, la consigne était claire : les isoler, donc les rendre temporairement inaccessibles.
C’est un choix de prudence. Un site éteint pendant quelques heures coûte moins cher qu’un serveur piraté, des données clients volées ou un site détourné pour diffuser des virus.
Certains médias ont parlé de cyberattaque mondiale dans les premières heures. Ce n’est pas le bon résumé : il y a bien eu des tentatives d’attaque, mais les coupures massives sont surtout des mesures de protection.
Votre site est-il concerné ?
Très probablement, s’il fonctionne avec PHP. Selon W3Techs, PHP équipe 69,3 % des sites dont le langage serveur est connu, et toutes les versions depuis PHP 5.4 sont touchées.
- Sites WordPress : la faille est dans PHP, pas dans WordPress. Mettre à jour WordPress ou vos extensions ne suffit donc pas : c’est la version de PHP du serveur qui compte.
- Boutiques WooCommerce, PrestaShop, Joomla, Drupal : même situation, elles tournent toutes sur PHP.
- Sites sur une plateforme fermée (Wix, Shopify, Squarespace) : c’est la plateforme qui gère la sécurité du serveur, vous n’avez rien à faire.
Point de vigilance : seules les branches PHP 8.2 à 8.5 sont encore maintenues et reçoivent le correctif. Un site resté sur une vieille version de PHP peut rester vulnérable sans solution simple. Et PHP 8.2 arrive lui-même en fin de vie le 31 décembre 2026.
Comment vérifier que votre site est protégé
Pas besoin d’être développeur. Voici les étapes, dans l’ordre.
- Vérifiez que votre site est en ligne. Ouvrez-le depuis votre téléphone, en 4G, pour éviter le cache de votre ordinateur. S’il ne répond pas, votre hébergeur l’a peut-être isolé par précaution.
- Consultez les messages de votre hébergeur. OVHcloud, o2switch, Hostinger, IONOS et les autres ont communiqué par e-mail ou sur leur page d’état. Regardez aussi vos spams.
- Repérez votre version de PHP. Elle apparaît dans l’espace client de votre hébergeur. Sous WordPress, allez dans Outils, puis Santé du site, puis Informations, rubrique Serveur.
- Demandez confirmation par écrit. Une simple question à votre hébergeur ou à votre prestataire : « Le correctif PHP du 21 octobre 2026 est-il appliqué sur mon serveur ? »
- Faites une sauvegarde complète. Fichiers et base de données, stockée ailleurs que sur le serveur.
- Surveillez les signes de piratage dans les jours qui suivent : pages inconnues, redirections vers d’autres sites, comptes administrateurs que vous n’avez pas créés, alerte de Google dans la Search Console.
Si votre site passe par Cloudflare, vous bénéficiez d’une protection supplémentaire : Cloudflare a déployé des règles de pare-feu contre les attaques connues. Cela ne remplace pas la mise à jour, mais limite les risques en attendant.
La vraie leçon : un site sans maintenance est un risque
Beaucoup d’artisans et de PME considèrent leur site comme une plaquette : on le crée, puis on n’y touche plus. Cette faille montre la limite du raisonnement. Un site est un logiciel qui tourne sur un serveur, et ce serveur doit être mis à jour.
Les sites qui s’en sont le mieux sortis le 21 octobre ont trois points communs :
- une version de PHP récente, donc couverte par le correctif ;
- un hébergeur ou un prestataire réactif, qui a appliqué la mise à jour dans l’heure ;
- des sauvegardes régulières, pour repartir vite en cas de problème.
Ce n’est pas la première alerte : en novembre 2025, la panne Cloudflare avait déjà rappelé à quel point nos sites dépendent d’infrastructures que nous ne voyons pas. Dans les deux cas, ceux qui avaient anticipé ont subi quelques heures de gêne. Les autres ont parfois perdu bien plus.
Questions fréquentes
Mon site WordPress est-il touché par la faille PHP ?
Si votre hébergeur n’a pas encore appliqué le correctif, oui. La faille est dans PHP, le logiciel du serveur, pas dans WordPress lui-même.
Mettre à jour WordPress suffit-il ?
Non. Il faut que la version de PHP du serveur soit corrigée. C’est le rôle de votre hébergeur ou de votre prestataire.
Mon site a été coupé, est-ce qu’il a été piraté ?
Pas forcément. La plupart des coupures du 21 octobre étaient des mesures de précaution. Demandez à votre hébergeur la raison exacte de l’interruption.
Mon site sur Wix ou Shopify est-il concerné ?
Non, ces plateformes gèrent elles-mêmes leurs serveurs. Vous n’avez aucune action à faire.
Que faire si mon site utilise une vieille version de PHP ?
C’est le cas le plus délicat : le correctif n’existe que pour les versions 8.2 à 8.5. Il faut prévoir une migration vers une version récente, ce qui peut demander d’adapter le site.
En résumé
La faille PHP du 21 octobre 2026 n’a pas « cassé internet », mais elle a obligé des milliers de sites à se mettre à l’abri en urgence. Pour un artisan ou une PME, le message est simple : vérifiez aujourd’hui que votre serveur est à jour, et assurez-vous que quelqu’un s’en occupe la prochaine fois.
Vous ne savez pas si votre site est protégé, ou personne ne s’occupe de sa maintenance ? Contactez Yédia digital : nous vérifions votre version de PHP, l’état de vos sauvegardes et la sécurité de votre site.
Sources : Journal du Geek, Clubic, Cyberattaque.org, Neobyte Services, Info-Chalon, Radio-Canada